Autentificarea în doi pași: de ce parola nu mai este suficientă
Înțelege cum funcționează autentificarea în doi pași, ce metode există și cum îți protejezi conturile dacă parola este compromisă.
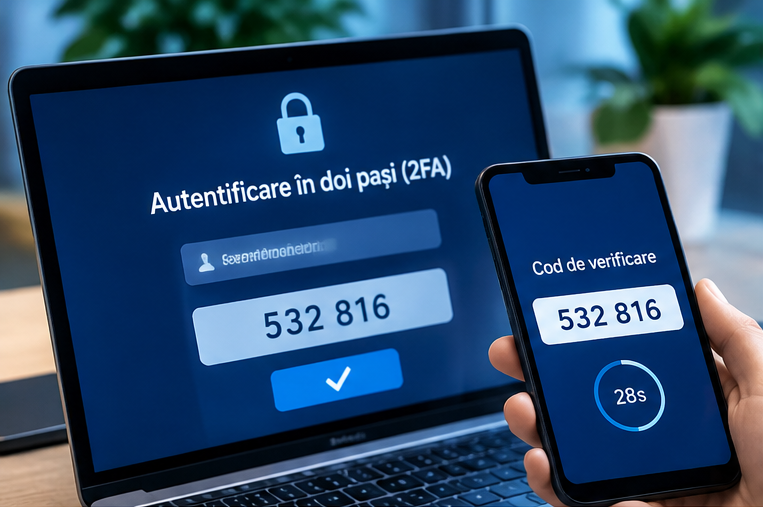
O parolă puternică este importantă, dar nu mai este întotdeauna suficientă pentru protejarea unui cont. Parolele pot fi furate prin phishing, reutilizate după o breșă de securitate sau obținute prin programe malițioase. Autentificarea în doi pași adaugă o verificare suplimentară, astfel încât simpla cunoaștere a parolei să nu fie suficientă pentru conectare.
Ce înseamnă autentificarea în doi pași?
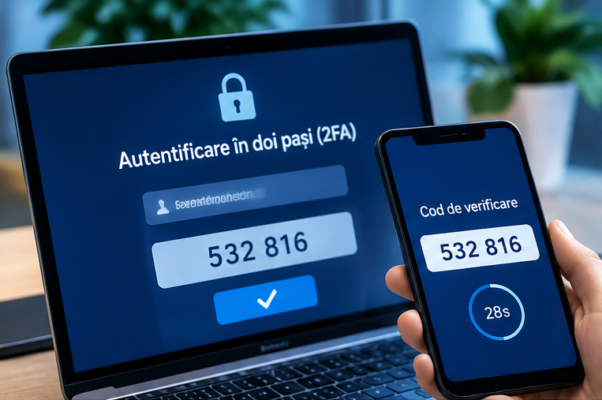
Autentificarea în doi pași, numită și 2FA, folosește două dovezi distincte pentru confirmarea identității. De exemplu, ceva ce știi (parola) și ceva ce ai (telefonul sau o cheie de securitate). Unele sisteme folosesc și factori biometrici, precum amprenta sau recunoașterea facială.
Ce metode de verificare poți folosi?
Aplicații de autentificare
Aplicațiile de autentificare generează coduri temporare care se schimbă periodic. Codul este introdus după parolă și oferă un nivel suplimentar de protecție față de folosirea exclusivă a parolei. Protejează și accesul la telefon și păstrează metode de recuperare sigure.
Chei de securitate fizice
Cheile hardware compatibile cu standarde precum FIDO2/WebAuthn pot oferi protecție puternică împotriva paginilor de phishing, deoarece verificarea este legată de domeniul real al serviciului. Pentru conturi importante, pot fi păstrate două chei, una principală și una de rezervă.
Notificări push și coduri SMS
Unele servicii trimit o notificare de aprobare sau un cod prin SMS. Aceste metode sunt mai bune decât lipsa unui al doilea factor, dar au limite. SMS-ul poate fi vulnerabil la atacuri asupra numărului de telefon, iar notificările push pot fi aprobate din greșeală dacă utilizatorul nu verifică solicitarea.
Cum activezi 2FA în siguranță?
- Intră în cont tastând manual adresa oficială sau folosind aplicația legitimă.
- Deschide secțiunea Security sau Sign-in settings.
- Alege metoda de autentificare în doi pași recomandată de serviciu.
- Configurează o metodă de rezervă și salvează codurile de recuperare într-un loc sigur.
- Verifică sesiunile active și elimină dispozitivele pe care nu le recunoști.
Ce faci dacă pierzi telefonul?
Folosește metoda de rezervă configurată anterior: o cheie hardware secundară, codurile de recuperare sau procedura oficială de recuperare a contului. Nu trimite codurile de recuperare altor persoane și nu le păstra într-un document neprotejat pe același dispozitiv.
2FA nu înlocuiește o parolă bună
Folosește parole unice pentru fiecare serviciu și, dacă este posibil, un manager de parole. Nu aproba solicitări de autentificare pe care nu le-ai inițiat. Dacă primești repetat notificări de conectare, schimbă parola și verifică activitatea contului.
Întrebări frecvente
Este autentificarea prin SMS suficientă?
Este mai bună decât folosirea doar a parolei, dar o aplicație de autentificare sau o cheie hardware oferă de regulă protecție mai bună. Alege cea mai sigură metodă acceptată de serviciul folosit.
Trebuie activată pentru toate conturile?
Activeaz-o cu prioritate pentru e-mail, conturi financiare, servicii cloud, rețele sociale și conturi de administrare. E-mailul este deosebit de important deoarece poate fi folosit pentru resetarea parolelor altor servicii.
Concluzie
Autentificarea în doi pași reduce riscul ca o parolă furată să ofere automat acces la cont. Configurează o metodă puternică, păstrează opțiuni de recuperare și nu aproba notificări pe care nu le-ai solicitat.
Pentru configurarea și securizarea calculatoarelor și conturilor de lucru, poți consulta DORADO SYSTEMS – Service IT București, Sector 6.
Descoperă mai multe la Scoala IT
Abonează-te ca să primești ultimele articole prin email.