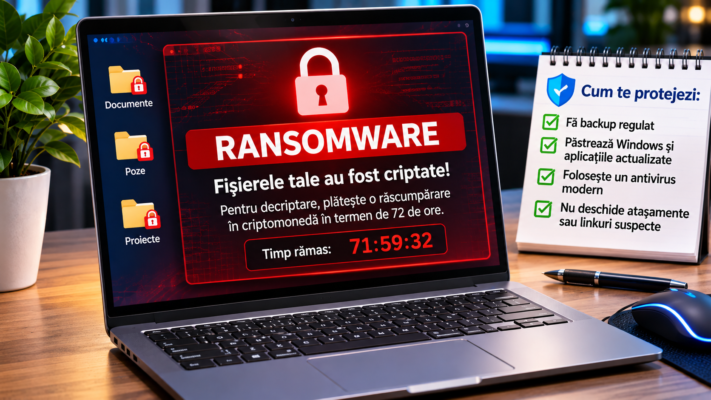
Ransomware: cum îți poate bloca fișierele și cum te protejezi
Află cum funcționează ransomware, ce faci dacă suspectezi un atac și cum îți protejezi fișierele prin backupuri, actualizări și MFA.
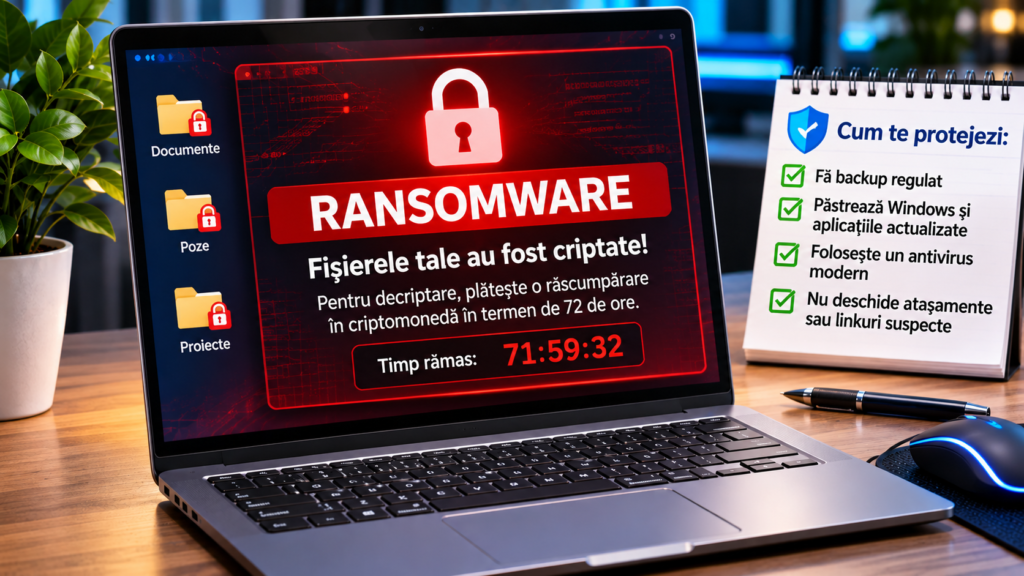
Ransomware este un tip de malware care poate bloca accesul la fișiere sau la întregul sistem și apoi solicită o plată pentru presupusa deblocare. În multe atacuri, fișierele sunt criptate, iar victimei i se afișează un mesaj cu instrucțiuni de plată. Unele grupări fură și date înainte de criptare, amenințând că le vor publica dacă organizația nu plătește.
Atacurile pot afecta utilizatori individuali, firme mici, instituții și organizații mari. O protecție bună nu se bazează pe un singur antivirus: sunt necesare actualizări, copii de siguranță separate, controlul accesului și un plan de reacție.
Cum ajunge ransomware pe un calculator?
Infectarea poate începe printr-un atașament malițios, un link de phishing, un program descărcat dintr-o sursă nesigură, o vulnerabilitate neactualizată sau acces de la distanță protejat cu parole slabe. În mediile de firmă, un singur cont compromis poate deveni punctul de intrare către mai multe calculatoare și servere.
Ce se întâmplă în timpul unui atac?
În funcție de familia malware, atacatorul poate căuta documente, baze de date, copii de siguranță și unități de rețea. Fișierele pot fi criptate și redenumite, iar pe desktop sau în directoare apar note de răscumpărare. În atacurile mai complexe, infractorii încearcă să dezactiveze soluțiile de securitate și să șteargă copiile locale de backup.
Semne care pot indica o infectare
- Documentele nu se mai deschid sau au extensii necunoscute.
- Apar mesaje care cer bani pentru recuperarea fișierelor.
- Mai multe foldere sunt redenumite sau conțin note de răscumpărare.
- Activitatea discului și a rețelei crește neobișnuit.
- Aplicațiile de securitate sunt dezactivate fără explicație.
Aceste semne nu confirmă singure ransomware, dar justifică izolarea dispozitivului și investigarea incidentului.
Ce faci dacă suspectezi un atac ransomware?
- Deconectează imediat calculatorul de la rețea: scoate cablul Ethernet și dezactivează Wi-Fi, dacă poți face asta în siguranță.
- Deconectează unitățile externe și mediile de backup care nu sunt afectate, fără să le conectezi la alte sisteme.
- Nu șterge mesajele, notele de răscumpărare sau jurnalele: pot fi utile la analiză.
- Nu reinstala sistemul și nu formata discul înainte să fie evaluată situația și păstrate dovezile necesare.
- Anunță echipa IT sau un specialist în securitate și verifică dacă alte dispozitive din rețea sunt afectate.
Nu există garanția că plata răscumpărării va duce la recuperarea datelor. Plata poate finanța activitatea infracțională și nu garantează că atacatorii vor furniza o cheie funcțională sau că nu vor păstra copiile furate.
Cum te protejezi înainte de un atac?
Păstrează backupuri separate și testate
Aplică regula 3-2-1: păstrează cel puțin trei copii ale datelor, pe două tipuri de medii, cu o copie în altă locație. Cel puțin o copie ar trebui să fie offline sau protejată împotriva modificării și ștergerii din conturile compromise. Testează periodic restaurarea, nu presupune că backupul funcționează doar pentru că o sarcină apare ca finalizată.
Actualizează sistemele și aplicațiile
Instalează actualizările de securitate pentru sistemul de operare, browser, aplicații și echipamente de rețea. Elimină software-ul care nu mai este suportat și dezactivează serviciile de care nu ai nevoie.
Folosește autentificare multifactor și parole unice
Activează MFA pentru e-mail, VPN, servicii cloud și conturi administrative. Folosește parole unice și limitează accesul remote. Nu expune direct pe internet servicii precum Remote Desktop fără o arhitectură de securitate adecvată.
Limitează drepturile utilizatorilor
Lucrează zilnic cu un cont standard și folosește privilegii administrative numai când sunt necesare. Într-o firmă, separă conturile administrative de cele folosite pentru e-mail și navigare și acordă acces doar la resursele necesare fiecărui rol.
Activează protecțiile endpoint și monitorizarea
Folosește o soluție de securitate actualizată, protecție împotriva comportamentului malițios și jurnalizare centralizată, în funcție de dimensiunea infrastructurii. Configurează alerte pentru autentificări neobișnuite, modificări masive de fișiere și dezactivarea protecțiilor.
Poți recupera fișierele fără să plătești?
Uneori există instrumente de decriptare pentru anumite familii de ransomware, dar nu există o soluție universală. Verifică resursele organizațiilor de securitate și nu descărca utilitare din site-uri necunoscute. Cea mai sigură metodă de revenire este, de regulă, restaurarea dintr-un backup curat, după ce cauza infectării a fost eliminată și mediul a fost verificat.
Întrebări frecvente
Antivirusul poate opri orice ransomware?
Nu. Soluțiile de securitate reduc riscul și pot bloca multe amenințări, dar nu oferă protecție absolută. Backupul, actualizările și controlul accesului rămân esențiale.
Dacă am un backup conectat permanent, sunt protejat?
Nu complet. Unele atacuri încearcă să cripteze sau să șteargă și copiile accesibile din rețea. Păstrează copii offline sau imutabile și verifică periodic restaurarea.
Concluzie
Ransomware poate provoca pierderi de date, întreruperi operaționale și costuri mari de recuperare. Cele mai importante măsuri sunt backupurile separate și testate, actualizările, autentificarea multifactor, limitarea privilegiilor și un plan clar de răspuns la incidente.
Pentru evaluarea securității calculatoarelor și infrastructurii IT, poți consulta DORADO SYSTEMS – Service IT București, Sector 6.
Descoperă mai multe la Scoala IT
Abonează-te ca să primești ultimele articole prin email.