Cum recunoști un e-mail de phishing înainte să îți compromită contul
Învață să identifici e-mailurile de phishing prin verificarea expeditorului, linkurilor, atașamentelor și solicitărilor urgente.
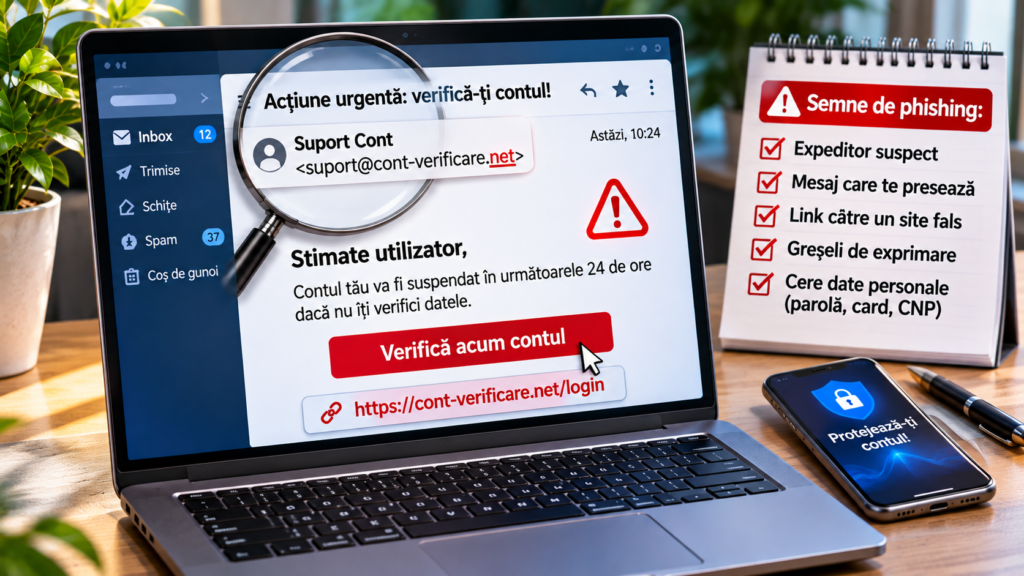
Un e-mail de phishing încearcă să te convingă să divulgi parole, date bancare sau informații personale ori să deschizi un fișier sau un link periculos. Mesajele pot imita bănci, servicii de curierat, platforme de facturare, instituții publice sau chiar colegi și furnizori cunoscuți.
Phishingul nu mai înseamnă doar mesaje evident greșite, cu formulări stângace. Unele sunt bine redactate, personalizate și construite astfel încât să pară perfect legitime. De aceea, este important să verifici expeditorul, destinația linkurilor și contextul solicitării înainte să acționezi.
1. Verifică adresa completă a expeditorului
Nu te baza doar pe numele afișat lângă mesaj. Un atacator poate seta un nume precum „Suport bancă” sau „Departament IT”, deși adresa reală aparține unui domeniu fără legătură cu organizația. Extinde detaliile expeditorului și verifică domeniul exact, inclusiv caracterele asemănătoare și literele suplimentare.
Un domeniu care diferă cu o singură literă poate fi folosit pentru a imita o companie reală. Dacă mesajul pretinde că vine de la o instituție, compară adresa cu cea publicată pe site-ul oficial, nu cu informațiile din e-mailul primit.
2. Nu apăsa direct pe linkuri
Pe calculator, poți trece cursorul peste link fără să îl deschizi pentru a vedea adresa de destinație afișată de aplicația de e-mail. Pe telefon, evită apăsarea lungă dacă nu cunoști comportamentul aplicației și nu deschide linkul doar pentru a verifica unde duce. Cea mai sigură variantă este să tastezi manual adresa oficială în browser sau să folosești aplicația deja instalată.
Fii atent la adrese scurtate, subdomenii înșelătoare și domenii care includ numele unei companii doar într-o parte a URL-ului. Prezența lacătului HTTPS nu demonstrează că site-ul este legitim; indică doar că legătura este criptată.
3. Fii atent la urgență și presiune
Mesajele de phishing încearcă adesea să te grăbească: contul va fi blocat, coletul va fi returnat, factura va deveni restantă sau plata trebuie confirmată imediat. Presiunea emoțională reduce timpul acordat verificării. Oprește-te și confirmă solicitarea printr-un canal independent.
4. Nu furniza parole sau coduri de autentificare prin e-mail
Nu transmite parola, codurile primite prin SMS, codurile aplicației de autentificare sau codurile de recuperare ca răspuns la un e-mail. Niciun mesaj legitim nu ar trebui să îți ceară să trimiți parola în clar. Dacă ai dubii, intră în cont prin aplicația oficială și verifică notificările de securitate.
5. Analizează atașamentele cu atenție
Un document PDF, o arhivă sau un fișier Office poate fi folosit pentru a distribui conținut malițios ori pentru a te determina să activezi macrocomenzi. Nu deschide atașamente neașteptate, mai ales dacă mesajul cere activarea conținutului, instalarea unei aplicații sau dezactivarea protecției.
6. Confirmă solicitările neobișnuite prin alt canal
Dacă primești un mesaj de la un coleg sau manager care cere urgent un transfer, schimbarea contului bancar al unui furnizor sau trimiterea unor documente confidențiale, sună persoana la un număr cunoscut sau folosește canalul intern obișnuit. Nu folosi numărul de telefon sau datele de contact din mesajul suspect.
7. Verifică dacă mesajul are sens în context
Te așteptai la factura respectivă? Ai comandat coletul menționat? Folosești serviciul care îți cere resetarea parolei? Un mesaj neașteptat nu este automat fraudulos, dar trebuie verificat înainte să deschizi linkuri sau atașamente.
Ce faci dacă ai apăsat pe un link sau ai introdus datele?
- Închide pagina suspectă și nu mai introduce informații.
- Dacă ai introdus parola, schimb-o imediat de pe un dispozitiv sigur și schimb-o și în orice alt cont unde ai reutilizat-o.
- Activează autentificarea în doi pași și verifică sesiunile și dispozitivele conectate.
- Dacă ai introdus date bancare, contactează imediat banca folosind numărul oficial.
- Dacă ai descărcat sau rulat un fișier, deconectează dispozitivul de la rețea dacă observi comportament suspect și rulează o verificare de securitate.
- Anunță departamentul IT sau persoana responsabilă de securitate, dacă este un cont de serviciu.
Cum reduci riscul de phishing?
Folosește parole unice, un manager de parole și autentificare multifactor. Menține browserul și sistemul de operare actualizate, activează filtrele antispam și verifică periodic metodele de recuperare ale conturilor. În organizații, instruirea angajaților și procedurile clare pentru plăți și schimbări de cont bancar sunt la fel de importante ca soluțiile tehnice.
Pentru un nivel suplimentar de protecție, citește și ghidul despre rolul firewall-ului în securitatea calculatorului.
Întrebări frecvente
Un e-mail de phishing poate veni de la o adresă reală?
Da. Conturile legitime pot fi compromise și folosite pentru a trimite mesaje frauduloase. De aceea, verifică și conținutul, contextul și solicitările, nu doar adresa expeditorului.
Dacă site-ul are HTTPS, este sigur?
Nu neapărat. HTTPS criptează conexiunea, dar și site-urile frauduloase pot folosi certificate valide. Verifică domeniul și autenticitatea serviciului.
Concluzie
Cel mai bun mod de a evita phishingul este să nu acționezi în grabă. Verifică expeditorul, destinația linkurilor, atașamentele și contextul solicitării. Pentru cereri sensibile, confirmă întotdeauna printr-un canal separat și nu divulga parole sau coduri de autentificare.
Pentru evaluarea și îmbunătățirea securității calculatoarelor și rețelelor, poți consulta DORADO SYSTEMS – Service IT București, Sector 6.
Descoperă mai multe la Scoala IT
Abonează-te ca să primești ultimele articole prin email.